Domain personenvereinzelungsanlage.de kaufen?
Wir ziehen mit dem Projekt
personenvereinzelungsanlage.de um.
Sind Sie am Kauf der Domain
personenvereinzelungsanlage.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain personenvereinzelungsanlage.de kaufen?
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **

Ähnliche Suchbegriffe für Rootkit
Top-Angebote
Produkte zum Begriff Rootkit:
-
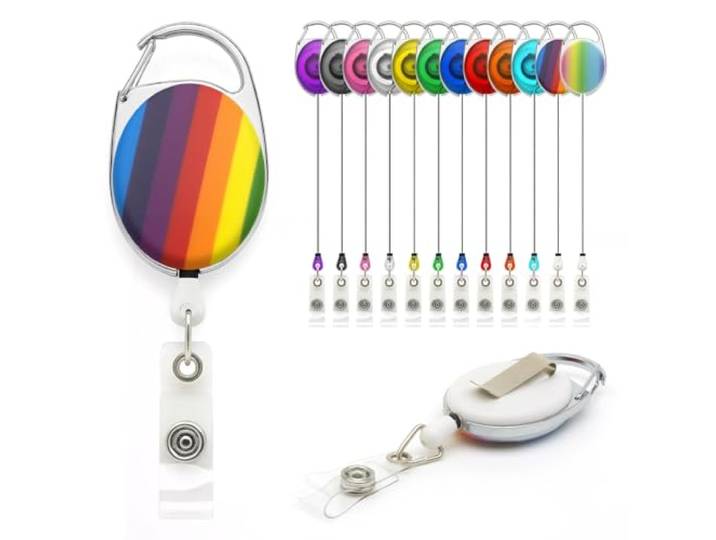
Rainbow YoYo einziehbarer Rollenhalter – von Lanyards Tomorrow ausziehbarer Ski-Ausweis, Ausweis, Kartenhalter, Sicherheits-Zugangskontrolle, Karabiner mit Metall-Gürtelclip, 100 StückRainbow YoYo einziehbarer Rollenhalter – von Lanyards Tomorrow ausziehbarer Ski-Ausweis, Ausweis, Kartenhalter, Sicherheits-Zugangskontrolle, Karabiner mit Metall-Gürtelclip, 100 Stück. Einziehbare Kunststoffrolle mit integriertem Karabinerhaken. Ideal für Ihre Karten, Namensschilder, Ausweishalter, Schlüssel, Clip-Kugelschreiber usw. Ideal für Ladenbesitzer, Fabrikarbeiter, Krankenschwestern, Büropersonal usw Langlebig: Kunststoff umhüllt in einem starken Chromrahmen zusammen mit einer glatten Kordel Der starke Metall-Karabiner-Clip und der Gürtelclip machen es einfach, sie an Ihrer Arbeitskleidung, Schlaufengürteln, Taschen, Schlüsselbändern und Taschen zu befestigen Farbe: Regenbogen - 100 Stück Farbe:regenbogenfarben95,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
TowiTek RFID-Zugangskontrolle, Aktive BauelementeKompakter Baustein für ein eigenständiges Zugangskontrollsystem mit RFID-Transpondern als Berechtigungsnachweis. Das System lernt bis zu 50 Ausweise und ist einfach über eine Programmierkarte steuerbar. Der Schaltkontakt ist auf Wechsel- oder Zeitfunktion konfigurierbar. Die verwendeten Transponder sind kopiergeschützt und bieten eine weitaus höhere Sicherheit als ähnliche Systeme. Die Lesereichweite beträgt ca. 20 bis 50 mm.51,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ricoh 3 Jahre Garantieverlängerung (Ausweis)Für Ausweis-Scanner: Verlängert die einjährige Standardgarantie auf 3 Jahre. Beinhaltet den Austausch des defekten Produkts sowie die Versandkosten (hin und zurück). Auf einen Blick Zeitraum3 Jahr(e) Fortgeschrittener Austauschserviceja Kompatibilitätfi-65F Alle technischen Daten anzeigen (4 Angaben) MerkmaleProdukttypUpgradeZeitraum3 Jahr(e)Fortgeschrittener AustauschserviceJaKompatibilitätfi-65F Technische Daten laut Hersteller, bereitgestellt über Icecat. Änderungen und Irrtümer vorbehalten.64,16 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Wie haben Chipkarten die Sicherheit und Effizienz in den Bereichen der digitalen Identifikation, Zahlungsabwicklung und Zugangskontrolle verbessert?
Chipkarten haben die Sicherheit in den genannten Bereichen verbessert, indem sie eine verschlüsselte Speicherung von Daten ermöglichen, die schwer zu manipulieren ist. Durch die Verwendung von Chipkarten können auch mehrere Anwendungen auf einer Karte kombiniert werden, was die Effizienz und Benutzerfreundlichkeit erhöht. Darüber hinaus ermöglichen Chipkarten eine schnelle und zuverlässige Identifikation, Zahlungsabwicklung und Zugangskontrolle, was zu einer insgesamt verbesserten Effizienz führt. Die Verwendung von Chipkarten hat auch dazu beigetragen, Betrug und unbefugten Zugriff zu reduzieren, was die Sicherheit in diesen Bereichen weiter erhöht. **

Wie haben Chipkarten die Sicherheit und Effizienz in den Bereichen der digitalen Identifikation, Zahlungsabwicklung und Zugangskontrolle verbessert?
Chipkarten haben die Sicherheit in den genannten Bereichen verbessert, indem sie eine verschlüsselte Speicherung von sensiblen Daten ermöglichen. Durch die Verwendung von Chipkarten wird das Risiko von Identitätsdiebstahl und Betrug reduziert. Zudem ermöglichen Chipkarten eine effiziente und schnelle Authentifizierung, was zu einer verbesserten Benutzererfahrung führt. Darüber hinaus ermöglichen Chipkarten eine nahtlose Integration in verschiedene Systeme, was die Effizienz in den genannten Bereichen erhöht. **
Welche Funktionen können Kontrollarmbänder neben dem Zugangskontrolle und Identifikation noch erfüllen?
Kontrollarmbänder können auch zur Zahlung verwendet werden, um den Zugang zu bestimmten Bereichen zu beschränken und um das Tragen von Medikamenten oder wichtigen Informationen zu ermöglichen. **
Top-Angebote
Produkte zum Begriff Rootkit:
-
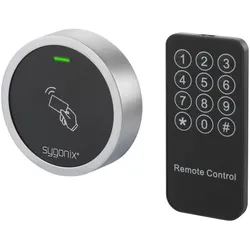
Sygonix, Zutrittskontrolle, RFID-Zugangskontrolle (Schlüsselkarte)Sicherer Zugang für 2.000 Kartenbesitzer Mit dem Sygonix Miniaturmodul in modernem und stylischem Metallgehäuse ist das RFID-Zugangskontrollsystem nach Schutzgrad IP66 witterungsgeschützt. So bietet es bis zu 2.000 Benutzern bei jeder Wetterlage Zugang, sofern sie über eine entsprechende RFID-Karte verfügen. Weitere clevere Features: Das System ist mit einem Vandalismusalarm ausgestattet und ein LED-Farbdisplay zeigt den Status des Kontrollsystems an, um optische Signale für die Zugangsgewährung oder -verweigerung zu erhalten. Zwei Generalkarten für das Hinzufügen sowie Löschen einer Zutrittsbefugnis sind neben dem Zugangskontrollmodul, einer Fernsteuerung mit Batterie, einer Diode, 2 Schrauben, 2 Dübel sowie einem Schraubenschlüssel zur Montage im Lieferumfang enthalten.35,01 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Eura, Zutrittskontrolle, Türgriff mit Zugangskontrolle ELH-30H4 (Elektronische Zahlenkombination)Der Türgriff mit Zugangskontrolle EURA ELH-30H4 ist eine innovative Lösung für moderne Sicherheitsbedürfnisse. Dieser elektronische Schliesszylinder kombiniert Funktionalität mit einem ansprechenden Design in Schwarz. Er ermöglicht den Zugang über eine elektronische Zahlenkombination und bietet zusätzlich die Möglichkeit der Steuerung über eine Smartphone-App. Dank der Bluetooth-Technologie können Nutzer den Türgriff bequem aus der Ferne bedienen. Der batteriebetriebene Mechanismus sorgt für eine zuverlässige Energieversorgung, während die Kompatibilität mit dem Tuya Smart Home System eine nahtlose Integration in bestehende Smart Home Umgebungen ermöglicht. Der Türgriff ist ideal für alle, die Wert auf Sicherheit und Komfort legen und gleichzeitig moderne Technologie in ihren Alltag integrieren möchten. - Zugang über elektronische Zahlenkombination - App-Steuerung via Smartphone - Bluetooth-Technologie für einfache Bedienung - Kompatibel mit Tuya Smart Home System.209,07 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Rainbow YoYo einziehbarer Rollenhalter – von Lanyards Tomorrow ausziehbarer Ski-Ausweis, Ausweis, Kartenhalter, Sicherheits-Zugangskontrolle, Karabiner mit Metall-Gürtelclip, 100 StückRainbow YoYo einziehbarer Rollenhalter – von Lanyards Tomorrow ausziehbarer Ski-Ausweis, Ausweis, Kartenhalter, Sicherheits-Zugangskontrolle, Karabiner mit Metall-Gürtelclip, 100 Stück. Einziehbare Kunststoffrolle mit integriertem Karabinerhaken. Ideal für Ihre Karten, Namensschilder, Ausweishalter, Schlüssel, Clip-Kugelschreiber usw. Ideal für Ladenbesitzer, Fabrikarbeiter, Krankenschwestern, Büropersonal usw Langlebig: Kunststoff umhüllt in einem starken Chromrahmen zusammen mit einer glatten Kordel Der starke Metall-Karabiner-Clip und der Gürtelclip machen es einfach, sie an Ihrer Arbeitskleidung, Schlaufengürteln, Taschen, Schlüsselbändern und Taschen zu befestigen Farbe: Regenbogen - 100 Stück Farbe:regenbogenfarben95,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie entfernt man ein Rootkit?
Die Entfernung eines Rootkits kann schwierig sein, da es sich tief im System versteckt und oft schwer zu erkennen ist. Es wird empfohlen, spezielle Anti-Malware-Tools zu verwenden, die auf die Erkennung und Entfernung von Rootkits spezialisiert sind. Es ist auch wichtig, das Betriebssystem und alle verwendeten Programme auf dem neuesten Stand zu halten, um Sicherheitslücken zu schließen, die von Rootkits ausgenutzt werden könnten. **
-
Sind das Viren Rootkit-Dateien?
Es ist nicht möglich, diese Frage ohne weitere Informationen zu beantworten. Rootkits sind eine Art von Schadsoftware, die sich tief im System verstecken und Administratorrechte erlangen, um unbemerkt zu agieren. Es ist jedoch wichtig zu beachten, dass nicht alle Viren Rootkit-Dateien sind und nicht alle Rootkits Viren sind. Es hängt von der spezifischen Datei und ihrem Verhalten ab, um festzustellen, ob es sich um ein Virus oder ein Rootkit handelt. **
-
Warum verweigern Dateien den Zugriff auf Rootkit- und Virenprüfung?
Dateien können den Zugriff auf Rootkit- und Virenprüfung aus verschiedenen Gründen verweigern. Ein möglicher Grund ist, dass die Datei von einem Rootkit oder Virus manipuliert wurde, um seine Entdeckung zu verhindern. Ein weiterer Grund könnte sein, dass die Datei durch eine Verschlüsselung oder andere Sicherheitsmechanismen geschützt ist, die den Zugriff auf sie erschweren oder verhindern. In einigen Fällen kann es auch sein, dass die Datei von einem legitimen Programm oder Systemprozess verwendet wird und daher nicht von der Prüfung erfasst werden kann. **
-
Was ist der Unterschied zwischen einer Backdoor und einem Rootkit?
Eine Backdoor ist eine Schwachstelle in einem Computersystem, die es einem Angreifer ermöglicht, unbefugten Zugriff zu erhalten. Ein Rootkit hingegen ist eine Art von Malware, die es einem Angreifer ermöglicht, Administratorrechte auf einem infizierten System zu erlangen und diese zu verbergen. Während eine Backdoor eine spezifische Schwachstelle ausnutzt, um Zugriff zu erhalten, ist ein Rootkit eine Art von Malware, die es einem Angreifer ermöglicht, das System zu kontrollieren und zu manipulieren. **
Ähnliche Suchbegriffe für Rootkit
-
TowiTek RFID-Zugangskontrolle, Aktive BauelementeKompakter Baustein für ein eigenständiges Zugangskontrollsystem mit RFID-Transpondern als Berechtigungsnachweis. Das System lernt bis zu 50 Ausweise und ist einfach über eine Programmierkarte steuerbar. Der Schaltkontakt ist auf Wechsel- oder Zeitfunktion konfigurierbar. Die verwendeten Transponder sind kopiergeschützt und bieten eine weitaus höhere Sicherheit als ähnliche Systeme. Die Lesereichweite beträgt ca. 20 bis 50 mm.51,94 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Ricoh 3 Jahre Garantieverlängerung (Ausweis)Für Ausweis-Scanner: Verlängert die einjährige Standardgarantie auf 3 Jahre. Beinhaltet den Austausch des defekten Produkts sowie die Versandkosten (hin und zurück). Auf einen Blick Zeitraum3 Jahr(e) Fortgeschrittener Austauschserviceja Kompatibilitätfi-65F Alle technischen Daten anzeigen (4 Angaben) MerkmaleProdukttypUpgradeZeitraum3 Jahr(e)Fortgeschrittener AustauschserviceJaKompatibilitätfi-65F Technische Daten laut Hersteller, bereitgestellt über Icecat. Änderungen und Irrtümer vorbehalten.64,16 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
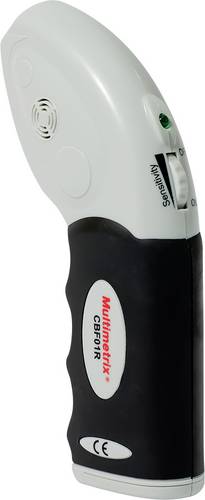
Multimetrix CBF 01 IdentifikationMit dem Multimetrix CBF 01 Ortungsgerät finden Sie Sicherungen oder Schutzschalter einfach und sicher. Dafür ist keine Unterbrechung der Stromversorgung erforderlich. Die Schutzschalter lösen bei der Suche nicht aus und empfindliche elektronische Systeme werden nicht beeinträchtigt. Die Empfindlichkeit bei der Suche ist einstellbar. Die Anzeige erfolgt akustisch und optisch.81,11 €*Versand: 5,95 €Sichere Weiterleitung zum Anbieter
-
Authentifizierung und Autorisierung, Fachbücher von Martina KrausDas Fachbuch 'Authentifizierung und Autorisierung' von Martina Kraus bietet einen praxisnahen Leitfaden für die Implementierung sicherer Identity- und Access-Management-Lösungen in Webanwendungen. Es behandelt umfassend die Grundlagen der Authentifizierung und Autorisierung, wobei moderne Sicherheitsstandards und Konzepte wie OAuth, OpenID Connect, RBAC, Zero Trust und Fine-Grained Authorization im Fokus stehen. Der Entwicklerleitfaden zeigt, wie man Schwachstellen im Identitätsmanagement erkennt und behebt, und bietet ein vollständiges Anwendungsbeispiel zur Integration eines Identity Providers in eine WebApp. Das Buch richtet sich an Fachleute und Entwickler, die ihre Kenntnisse im Bereich der digitalen Identität vertiefen möchten. Es vermittelt sowohl theoretische Grundlagen als auch praktische Umsetzungsschritte, um sichere und robuste Systeme zu gestalten. Die detaillierten Erklärungen zu Themen wie JSON Web Token, FIDO-Authentifizierung und den Unterschieden zwischen OAuth 2.0 und OAuth 2.1 machen es zu einem unverzichtbaren Nachschlagewerk für die Webentwicklung. Die praxisorientierte Darstellung unterstützt dabei, Sicherheitsprobleme frühzeitig zu erkennen und zu beheben.49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kann ein Virus, Trojaner, Keylogger, Bug, Rootkit oder sonst irgendetwas eine Neuinstallation überleben?
Ja, es ist möglich, dass ein Virus, Trojaner, Keylogger, Bug, Rootkit oder eine andere Art von Malware eine Neuinstallation überlebt. Dies kann geschehen, wenn die Malware in der Firmware des Geräts eingebettet ist oder sich in einem anderen Bereich des Systems versteckt, der bei einer Neuinstallation nicht berührt wird. Um sicherzustellen, dass das System vollständig gereinigt ist, ist es ratsam, eine umfassende Sicherheitsüberprüfung durchzuführen und gegebenenfalls spezialisierte Tools oder professionelle Hilfe in Anspruch zu nehmen. **
-
Wie haben Chipkarten die Sicherheit und Effizienz in den Bereichen der digitalen Identifikation, Zahlungsabwicklung und Zugangskontrolle verbessert?
Chipkarten haben die Sicherheit in den genannten Bereichen verbessert, indem sie eine verschlüsselte Speicherung von Daten ermöglichen, die schwer zu manipulieren ist. Durch die Verwendung von Chipkarten können auch mehrere Anwendungen auf einer Karte kombiniert werden, was die Effizienz und Benutzerfreundlichkeit erhöht. Darüber hinaus ermöglichen Chipkarten eine schnelle und zuverlässige Identifikation, Zahlungsabwicklung und Zugangskontrolle, was zu einer insgesamt verbesserten Effizienz führt. Die Verwendung von Chipkarten hat auch dazu beigetragen, Betrug und unbefugten Zugriff zu reduzieren, was die Sicherheit in diesen Bereichen weiter erhöht. **
-
Wie haben Chipkarten die Sicherheit und Effizienz in den Bereichen der digitalen Identifikation, Zahlungsabwicklung und Zugangskontrolle verbessert?
Chipkarten haben die Sicherheit in den genannten Bereichen verbessert, indem sie eine verschlüsselte Speicherung von sensiblen Daten ermöglichen. Durch die Verwendung von Chipkarten wird das Risiko von Identitätsdiebstahl und Betrug reduziert. Zudem ermöglichen Chipkarten eine effiziente und schnelle Authentifizierung, was zu einer verbesserten Benutzererfahrung führt. Darüber hinaus ermöglichen Chipkarten eine nahtlose Integration in verschiedene Systeme, was die Effizienz in den genannten Bereichen erhöht. **
-
Welche Funktionen können Kontrollarmbänder neben dem Zugangskontrolle und Identifikation noch erfüllen?
Kontrollarmbänder können auch zur Zahlung verwendet werden, um den Zugang zu bestimmten Bereichen zu beschränken und um das Tragen von Medikamenten oder wichtigen Informationen zu ermöglichen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.